Event JSON
{
"id": "c06ecb88476c6db0f98758ec1b0332367a918e25124cac4e3032df23c6555668",
"pubkey": "5e4fde2d08a17a34bf773c36b8d53c0c7c778e9985af96ae3a7ce404ba376940",
"created_at": 1754913123,
"kind": 1,
"tags": [
[
"t",
"debian13"
],
[
"t",
"infosec"
],
[
"t",
"cybersecurity"
],
[
"imeta",
"url https://media.infosec.exchange/infosec.exchange/media_attachments/files/115/009/973/936/901/964/original/f0ea231de18676e4.png",
"m image/png"
],
[
"proxy",
"https://infosec.exchange/@harrysintonen/115009986482699189",
"web"
],
[
"proxy",
"https://infosec.exchange/users/harrysintonen/statuses/115009986482699189",
"activitypub"
],
[
"L",
"pink.momostr"
],
[
"l",
"pink.momostr.activitypub:https://infosec.exchange/users/harrysintonen/statuses/115009986482699189",
"pink.momostr"
],
[
"-"
]
],
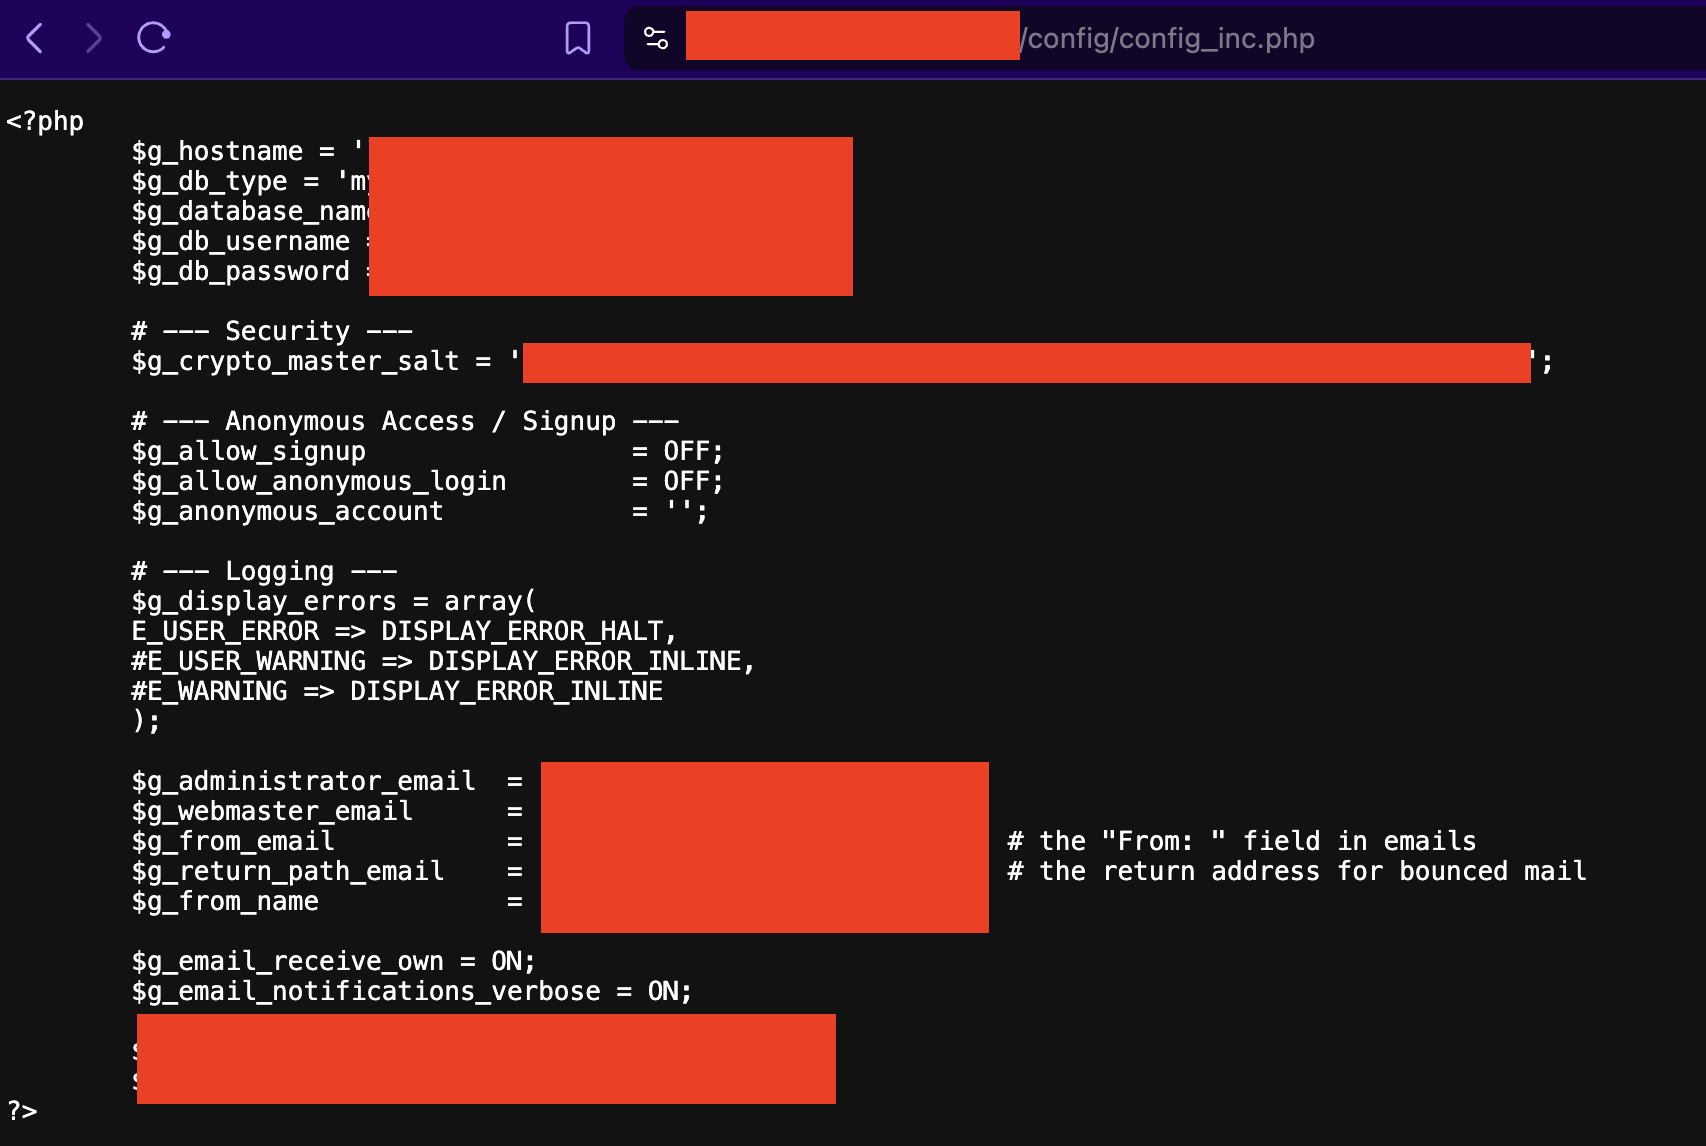
"content": "A reminder that upgrading your server might shut down parts of the security related components and leave services unintentionally exposed.\n\nUpgrading should not be done without proper filtering of unwanted incoming traffic (via for example a firewall in front of the server).\n\nHere we can see some database passwords and cryptographic secrets exposed during #debian13 upgrade due to PHP being down while the httpd was not.\n\n#infosec #cybersecurity\nhttps://media.infosec.exchange/infosec.exchange/media_attachments/files/115/009/973/936/901/964/original/f0ea231de18676e4.png\n",
"sig": "eb9a3313b6ecf880b1f65af557fad3faa1a63a765b615c020d39c892775cf9dd26a505b4fe8f02c902b4eaa47de6afc08d11562b550739ec25b25af1ef0831ad"
}