Event JSON
{
"id": "98e46ec83e63e6a5c7c3ee126613329191d78278f9bae946135c90b29a5b6856",
"pubkey": "5e4fde2d08a17a34bf773c36b8d53c0c7c778e9985af96ae3a7ce404ba376940",
"created_at": 1787747321,
"kind": 1,
"tags": [
[
"proxy",
"https://infosec.exchange/@harrysintonen/117161808486581260",
"web"
],
[
"t",
"debian"
],
[
"t",
"enshittification"
],
[
"imeta",
"url https://media.infosec.exchange/infosec.exchange/media_attachments/files/117/161/768/503/065/179/original/fda7427b4b7d10c3.png",
"m image/png"
],
[
"proxy",
"https://infosec.exchange/users/harrysintonen/statuses/117161808486581260",
"activitypub"
],
[
"L",
"pink.momostr"
],
[
"l",
"pink.momostr.activitypub:https://infosec.exchange/users/harrysintonen/statuses/117161808486581260",
"pink.momostr"
],
[
"-"
]
],
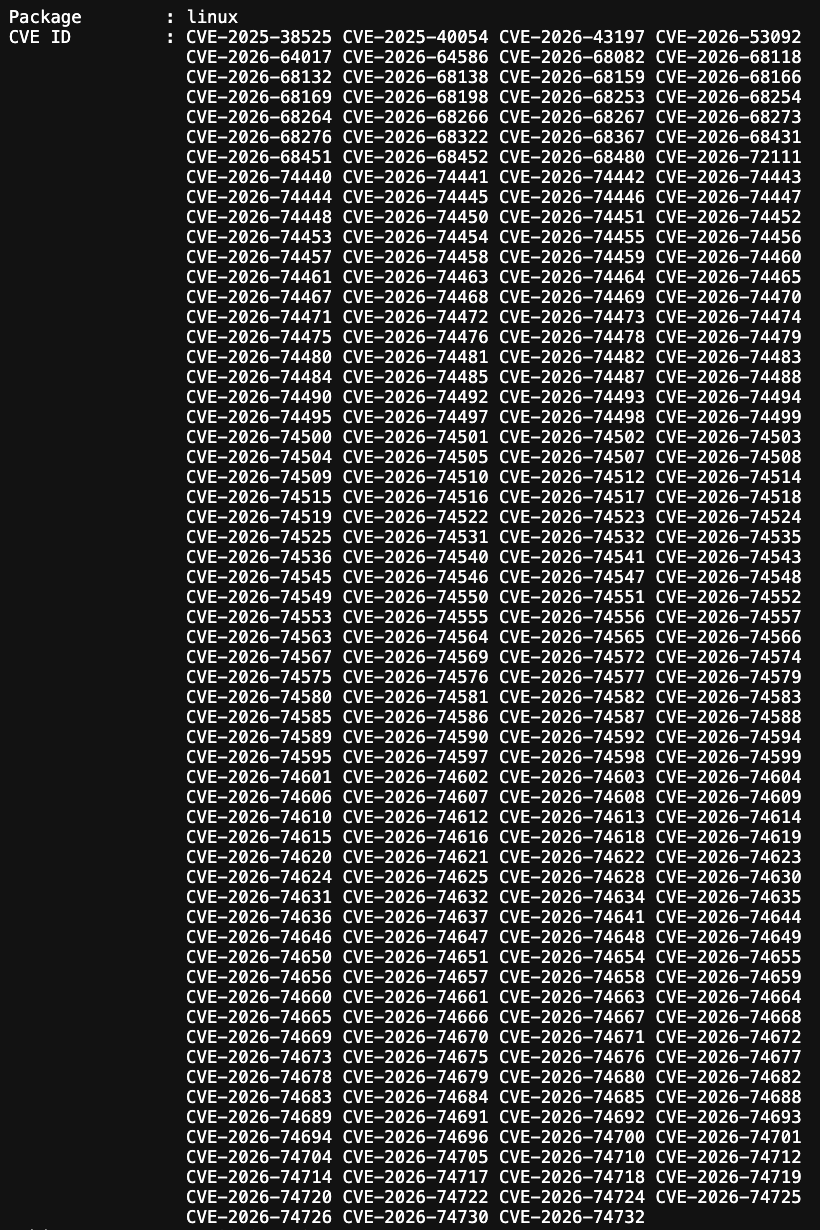
"content": "So yeah #Debian DSA 6466-1 fixed 239 CVEs. Were any of them of practical impact? No freaking idea.\n\nhttps://lists.debian.org/debian-security-announce/2026/msg00377.html\n\n#enshittification\nhttps://media.infosec.exchange/infosec.exchange/media_attachments/files/117/161/768/503/065/179/original/fda7427b4b7d10c3.png\n",
"sig": "f5a956f2b98686b4f6c076c744cc12bd82c9880e948df94d0c6b090bb2dd2791e49a5a73ce765dbe933396c36ef6605083506fffb6b09279013a0c6747789b15"
}